Atac informatic la Depozitarul Central: ce date au fost expuse și ce trebuie să facă investitorii
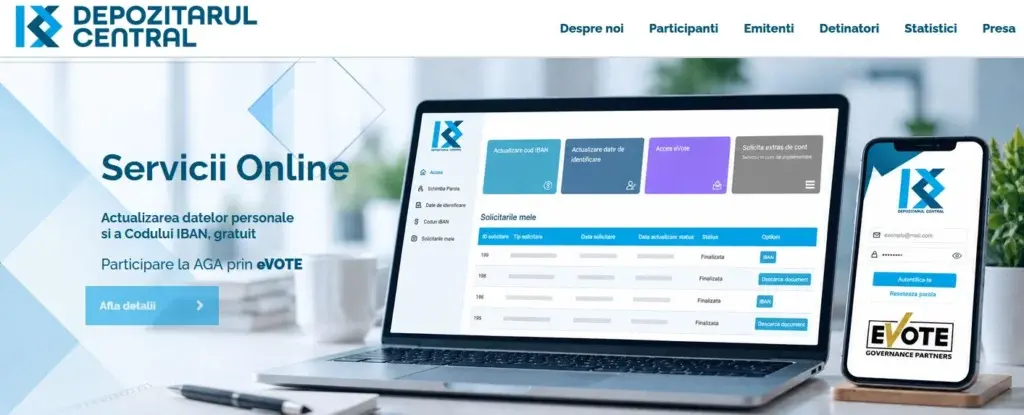
Ce recomandă Depozitarul Central pentru utilizatori?
În ultimele săptămâni, Depozitarul Central – organismul care administrează evidența deținerilor de acțiuni și facilitează tranzacțiile de pe Bursa de Valori București – a fost ținta unui atac cibernetic de amploare. Atacurile împotriva sistemelor financiale devin tot mai frecvente, iar această breșă a dus în lumină vulnerabilitățile specifice sectorului bursier.
Ultimele știri
 Barbu la Agricultură: despăgubiri pentru secetă și credite la 1,95%
 PSD vizează indexarea pensiilor și scutirea de CASS pentru mame și veterani
 Piloții români doborâd două drone deasupra Mării Negre
 Ilie Bolojan explică votul PNL pentru Guvernul Niculescu și trecerea în opoziție
Depozitarul Central este infraestructura de bază care înregistrează și monitorizează instrumentele financiare, inclusiv acțiunile, și asigură decontarea tranzacțiilor efectuate pe piața de capital. Prin intermediul acestei instituții, investitorii își pot dovedi drepturile asupra acțiunilor și poate fi efectuat transferul de valori de la un cont la altul.
De asemenea, păstrează date despre persoanele care au primit acțiuni în cadrul programului de privatizare în masă din anii 1990, cunoscute sub denumirea de „cuponari”. Deși aceste persoane nu au vândut ulterior acțiunile, informațiile lor rămân înregistrate în sistemul central.
După ce a fost analizat incidentul, instituția a confirmat că datele personale ale utilizatorilor aplicației de AGA (Adunări Generale ale Acționarilor) au fost vizualizate, dar nu modificate sau alterate. Ei au solicitat intervenția unei echipe de specialiști și au notificat Directoratul Național de Securitate Cibernetică (DNSC). Conform informațiilor publicate de Profit. ro, operațiunile de registru nu au fost afectate de atac.
Depozitarul Central a specificat că persoanele vizualizate în urma atacului au fost expuse la următoarele informații personale:
- Nume complet - Adresă de domiciliu - Cod Numeric Personal (CNP)
- Serie și număr carte de identitate - Adresă de e-mail - Număr de telefon
- Cod IBAN
Aceste date au fost folosite în procesul de înregistrare și creare a conturilor de utilizator. Deși aplicația a fost accesată în mod neautorizat, parolele nu au fost compromise.
De asemenea, sistemul de backup a permis recuperarea datelor, iar până în prezent nu s-a raportat nicio pierdere de informații.
Incidentul afectează în principal utilizatorii aplicației de AGA ale Depozitarului Central.
Expunerea la informații sensibile – CNP, adresă, detaliile din cartea de identitate, telefon sau IBAN – poate crește riscul de fraudă sau de furt de identitate.
Incidentul afectează utilizatorii aplicației AGA!
Aceste date ar putea fi folosite de persoane malintentionate pentru a trimite mesaje sau să facă apeluri care par legitime, în scopul de a obține parole, coduri de autentificare sau alte informații confidențiale.
Până acum, nu există dovezi că aceste informații au fost folosite în activități frauduloase.
Este important de menționat că nu toți investitorii cu conturi la BVB sunt afectați.
Breșa s-a limitat strict la aplicația de AGA, iar extinderea exactă a expunerii nu este încă clară.
Instituția a transmis o serie de măsuri preventive pentru utilizatori, cu scopul de a reduce riscul de exploatare a datelor compromițate:
Schimbarea parolelor – deși parola aplicației nu a fost accesată, este indicat să o schimbați dacă o folosiți și pe alte servicii online. Folosiți parole unice pentru fiecare cont. 2. Activarea autentificării în doi pași – dacă serviciul oferă această opțiune, activați-o pentru o protecție suplimentară. 3.
Evitarea linkurilor suspecte – nu accesați linkuri dubioase și nu navigați pe site-uri nesecurizate. 4. Verificarea solicitărilor – confirmați întotdeauna autenticitatea mesajelor, e-mailurilor sau apelurilor care solicită informații personale, mai ales dacă par urgente sau neobișnuite. 5. Protejarea informațiilor personale online – nu publicați detalii suplimentare despre conturi pe rețelele sociale. 6.
Monitorizarea conturilor – verificați periodic tranzacțiile și raportați orice activitate suspectă.
Depozitarul Central a exprimat regret pentru disconfortul creat și a afirmat că va continua să monitorizeze situația pentru a preveni incidente viitoare.
Breșa cibernetică la Depozitarul Central a subliniat o dată mai mult importanța protecției datelor personale în mediul bursier.
Deși informațiile compromițate nu au fost alterate, expunerea la detalii sensibile poate deschide calea pentru încercări de fraude viitoare. Investitorii trebuie să rămână vigilenți și să urmeze recomandările instituției pentru a-și proteja conturile și pentru a evita efectele negative ale unui atac informatic.
Sursă: spotmedia
Conținut scris de redacția noastră flux24media.ro / - și asistat AI.
Alte știri: